In der täglichen Administration von Windows-Servern – insbesondere Domain Controllern – tritt ein scheinbar kleines, aber potenziell kritisches Problem immer wieder auf:
Nach einem Neustart landet das System nicht im Domänenprofil, sondern im öffentlichen oder privaten Netzwerkprofil.
Warum ist das problematisch?
Das falsche Netzwerkprofil führt häufig zu unerwarteten Einschränkungen:
- Firewall-Regeln greifen nicht wie vorgesehen
- Dienste sind aus Sicherheitsgründen blockiert
- Gruppenrichtlinien werden nicht korrekt angewendet
- Remote-Zugriffe oder Anwendungen funktionieren eingeschränkt
Praxislösung
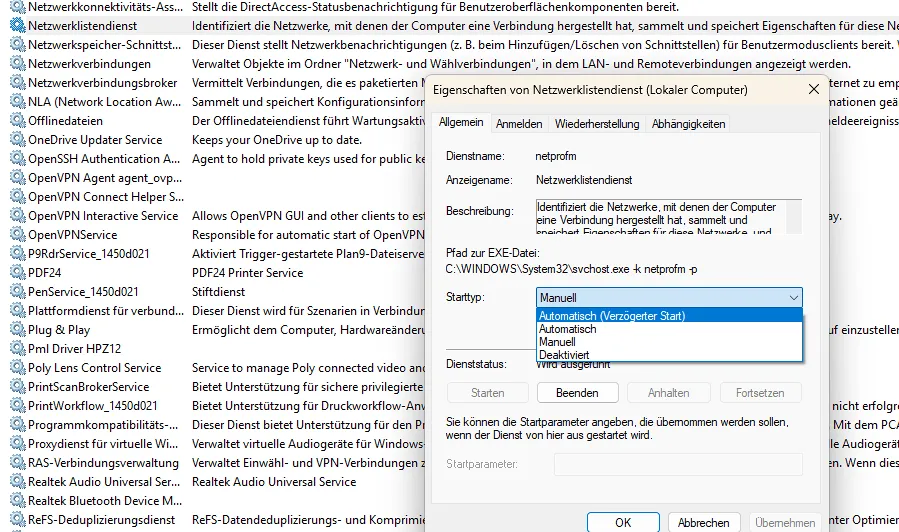
Die Dienste Netzwerkstandorterkennung (NlaSvc) und Netzwerklisten‑Dienst (netprofm) auf „Automatisch (Verzögerter Start)“ setzen.
Das stellt sicher, dass AD‑Dienste bereits verfügbar sind, bevor NLA das Profil festlegt – ohne Adapter‑Restarts oder Skript‑Workarounds.
Kleine Änderung, große Wirkung – besonders nach Wartungsfenstern.